A publikus AI-eszközökbe áramló adatforgalom közel 40 százaléka tartalmaz üzleti titkokat – hívja fel a figyelmet a Cyberhaven elemzésére hivatkozva Berkovich Gábor, a SeaCon Europe ügyvezetője a cég legfrissebb sajtóközleményében, kijelölve a biztonságos vállalati AI-használat útját.
A szakértő rámutatott, hogy a felhőalapú megoldások használata során a munkatársak rutinszerűen osztanak meg bizalmas adatokat, amelyek a szolgáltatók rendszereibe kerülve kikerülnek a cégek ellenőrzése alól. A kontrollálatlan használat nemcsak jelentős stratégiai hátrányt, de az EU AI Act szabályozás értelmében súlyos jogi kockázatot is jelent. A mulasztásokért az újonnan felállított Európai AI Office a cég globális árbevételének akár 7 százalékáig terjedő bírságot is kiszabhat. Ráadásul a jogszabály által előírt transzparenciát és naplózhatóságot a nyílt fiókok nem tudják biztosítani.
A SeaCon Europe álláspontja szerint a valódi védettséget a belső hálózaton futó, zárt „fekete doboz” rendszerek jelentik. Varga Szabolcs üzletfejlesztési igazgató szerint a saját szerveren működő, validált tudástárra épülő AI-struktúra már a hazai kkv-k számára is gyorsan megtérülő beruházást jelent. A lokális megoldással az adatszivárgás fizikai kizárása mellett jelentős kapacitás szabadítható fel, miközben az érzékeny adatok garantáltan a vállalaton belül maradnak.
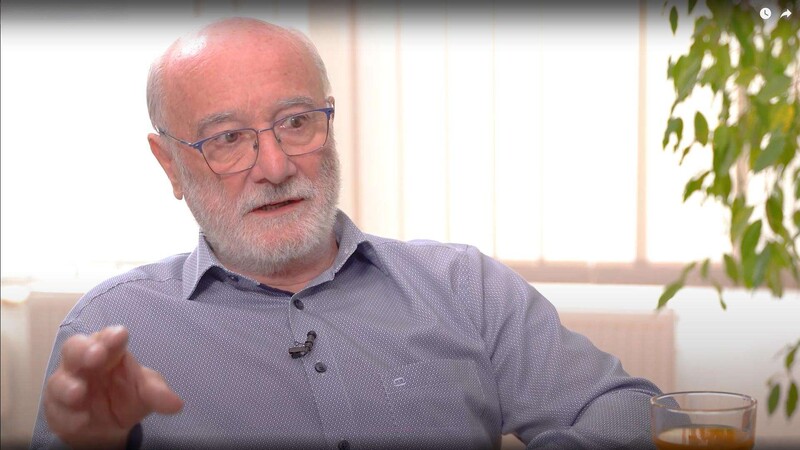
Fotó: Berkovich Gábor, ügyvezető, SeaCon Europe